
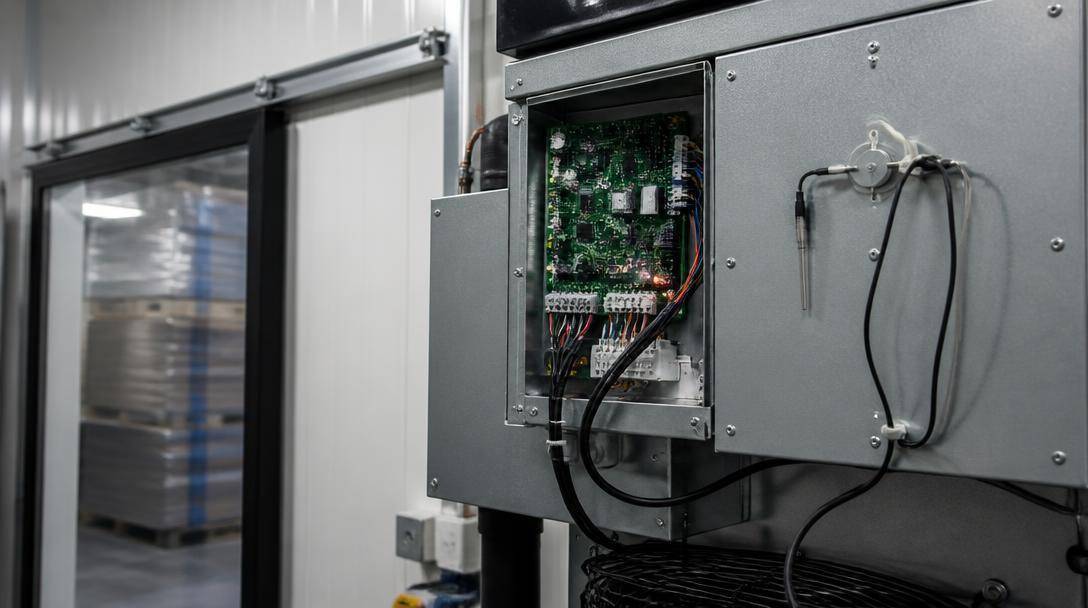
Dall’11 ottobre 2026 diversi impianti di refrigerazione commerciale sono stati interessati da incidenti informatici in più Stati dell’Unione europea. Una seconda ondata, registrata tra il 1° e il 2 novembre, ha spinto la Commissione europea, l’ENISA ed Europol a intervenire con una dichiarazione congiunta pubblicata il 4 novembre. Al centro dell’allerta ci sono i sistemi che consentono di controllare a distanza frigoriferi, congelatori e installazioni industriali, spesso attraverso interfacce raggiungibili da Internet.
Gli episodi hanno evidenziato una vulnerabilità che riguarda direttamente l’attività quotidiana di supermercati, magazzini refrigerati e operatori della distribuzione alimentare. Un accesso informatico non autorizzato può modificare i parametri di funzionamento degli impianti, compromettere la conservazione delle merci e provocare interruzioni operative anche quando i macchinari non presentano guasti meccanici.
La sicurezza informatica dei sistemi di refrigerazione è diventata così una questione di continuità aziendale, gestione della catena del freddo e protezione delle infrastrutture tecnologiche. Le autorità europee stanno coordinando le verifiche, mentre le indagini nazionali proseguono per chiarire dinamiche e responsabilità degli attacchi.
Dalle prime compromissioni di ottobre alla nuova ondata di novembre
La cronologia ufficiale parte dall’11 ottobre, data indicata dall’ENISA come inizio degli incidenti che hanno interessato numerosi sistemi commerciali di refrigerazione e dispositivi analoghi in diversi Paesi europei.
Il giorno successivo, il 12 ottobre, il CERT-FR, la struttura francese di risposta agli incidenti informatici, ha pubblicato il bollettino CERTFR-2026-ALE-012, dedicato alle compromissioni dei controllori utilizzati per gestire a distanza gli impianti frigoriferi.
L’allerta iniziale riguardava apparecchiature Danfoss delle serie AK-SM e AK-SC. Il 13 ottobre il documento è stato aggiornato includendo ulteriori sistemi, identificati come Copeland xweb e Dixell xweb. Un nuovo aggiornamento, datato 16 ottobre, ha precisato le misure di mitigazione e ripristino.
Il CERT-FR ha segnalato numerose compromissioni e la possibilità che le campagne di attacco fossero ancora in corso. Il bollettino ha richiamato soprattutto i rischi derivanti dall’esposizione delle interfacce di amministrazione su indirizzi Internet pubblici, una configurazione che permette potenzialmente a soggetti esterni di raggiungere i dispositivi senza attraversare adeguate protezioni di rete.
La situazione è tornata ad aggravarsi all’inizio di novembre. Secondo la dichiarazione europea del 4 novembre, una nuova ondata di incidenti si è verificata il 1° e il 2 novembre, rendendo necessaria una risposta coordinata tra le istituzioni dell’Unione.
Le segnalazioni raccolte dalle autorità e dagli operatori coinvolti hanno riguardato diversi mercati europei. In Svezia, ad esempio, il Centro nazionale per la sicurezza informatica ha riferito il 3 novembre di un attacco contro sistemi di refrigerazione della distribuzione commerciale, con aumenti della temperatura in alcuni frigoriferi e congelatori.
Le alterazioni hanno richiesto interventi tecnici e verifiche sulle condizioni di conservazione dei prodotti. Analoghe criticità sono state riportate dalla stampa internazionale in Belgio, Irlanda ed Estonia, oltre che in altri Paesi europei.
Occorre tuttavia distinguere l’esistenza di incidenti con caratteristiche simili dalla dimostrazione di un’unica operazione coordinata. Le autorità non hanno pubblicamente identificato un responsabile comune né stabilito che tutti gli episodi abbiano sfruttato la stessa vulnerabilità.
Anche l’Italia tra i Paesi interessati, ma con effetti limitati
La nuova ondata ha interessato anche alcune attività commerciali italiane. Il 3 novembre la Presidenza del Consiglio ha riferito, al termine di una riunione con rappresentanti istituzionali e responsabili della sicurezza nazionale, che l’impatto sul territorio italiano risultava circoscritto a pochi punti vendita.
Secondo le valutazioni preliminari riportate dall’ANSA, le installazioni coinvolte presentavano prevalentemente sistemi di sicurezza obsoleti, interfacce direttamente esposte a Internet e carenze nei meccanismi di autenticazione.
La stessa comunicazione ha precisato che non erano emersi casi di rischio per la salute pubblica riconducibili allo scongelamento degli alimenti. La maggior parte della rete distributiva nazionale disponeva invece di protezioni aggiornate, considerate in grado di contrastare le intrusioni osservate.
Queste valutazioni riguardano la situazione italiana accertata fino al 3 novembre e non costituiscono una quantificazione definitiva dell’incidente europeo.
Il coinvolgimento del settore alimentare rende particolarmente delicato il rapporto tra sicurezza digitale e conservazione delle merci. Quando una temperatura supera i limiti previsti, le aziende devono valutare la durata dell’alterazione, le caratteristiche dei prodotti e l’eventuale necessità di ritirarli dalla vendita.
Un attacco informatico può quindi produrre conseguenze economiche concrete anche senza sottrarre dati personali o bloccare i sistemi amministrativi dell’impresa.
Perché i controllori industriali collegati a Internet sono vulnerabili
Il funzionamento degli impianti frigoriferi commerciali dipende sempre più da sistemi elettronici di supervisione. Questi dispositivi consentono di verificare le temperature, programmare gli intervalli di sbrinamento, ricevere allarmi e modificare le impostazioni operative da una postazione remota.
La connessione permette ai tecnici incaricati della manutenzione di controllare numerose installazioni senza raggiungere fisicamente ciascun punto vendita. È una soluzione utile per individuare anomalie, ridurre i tempi d’intervento e gestire impianti distribuiti su territori differenti.
Il problema emerge quando le stesse funzionalità sono accessibili attraverso reti non sufficientemente protette.
I controllori frigoriferi rientrano nella categoria delle tecnologie operative, comunemente indicate con la sigla OT, dall’inglese Operational Technology. A differenza dei tradizionali sistemi informatici aziendali, queste apparecchiature interagiscono direttamente con processi fisici, regolando macchinari e condizioni ambientali.
Se un aggressore ottiene l’accesso all’interfaccia di gestione, può potenzialmente intervenire sui parametri che determinano il funzionamento dell’impianto. Il rischio riguarda le temperature impostate, i cicli di sbrinamento, gli allarmi e le autorizzazioni di accesso.
Il National Cyber Security Centre irlandese, in un avviso pubblicato il 3 novembre, ha richiamato espressamente queste possibilità, chiedendo agli operatori di verificare eventuali modifiche non autorizzate alle configurazioni.
La sicurezza informatica dei sistemi di refrigerazione dipende anche da elementi che spesso rimangono fuori dalle normali verifiche informatiche aziendali, come le credenziali installate dal manutentore, il firmware dei controllori e le modalità di collegamento utilizzate per l’assistenza tecnica.
Una criticità riguarda i dispositivi più vecchi. Alcuni rimangono operativi per molti anni, anche dopo la cessazione del supporto software da parte del produttore. In queste condizioni può diventare impossibile correggere determinate vulnerabilità attraverso aggiornamenti ufficiali.
Le apparecchiature continuano a svolgere correttamente la propria funzione meccanica o elettronica, ma possono risultare inadeguate rispetto alle minacce informatiche attuali.
Il Centro nazionale svedese per la sicurezza informatica ha richiamato proprio questa difficoltà: i sistemi industriali basati su tecnologie datate possono essere più esposti quando sono connessi a Internet, perché l’applicazione degli aggiornamenti di sicurezza risulta complessa o non più disponibile.
Le vulnerabilità individuate e ciò che resta da chiarire
L’allerta del CERT-FR identifica alcune famiglie di controllori interessate dalle compromissioni, ma questo non significa che ogni apparecchio appartenente alle serie indicate sia stato violato.
La presenza di un modello nell’elenco delle autorità segnala la necessità di effettuare verifiche e adottare misure di protezione. Il rischio effettivo dipende anche dalla versione del software installato, dalle configurazioni e dall’eventuale esposizione della relativa interfaccia di amministrazione.
Il 3 novembre la rete europea dei gruppi di risposta agli incidenti informatici, CSIRTs Network, ha pubblicato l’avviso CNW-2026-05 dedicato agli attacchi contro le installazioni frigorifere della distribuzione commerciale.
Il documento raccoglie i riferimenti agli avvisi diffusi dalle strutture nazionali e richiama tre identificativi di vulnerabilità: CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452.
L’indicazione di questi codici costituisce un elemento tecnico utile per le verifiche, ma non dimostra che ciascuno degli incidenti registrati in Europa sia riconducibile allo sfruttamento delle medesime falle.
Anche l’attribuzione degli attacchi rimane aperta. La dichiarazione europea del 4 novembre non identifica gruppi criminali, organizzazioni statali o altri responsabili. Le autorità nazionali stanno conducendo le rispettive indagini, mentre le istituzioni comunitarie coordinano lo scambio delle informazioni.
Questa distinzione è essenziale per interpretare correttamente la situazione. Le compromissioni dei controllori sono documentate, così come l’esistenza di una nuova ondata di incidenti. Non risulta invece accertata pubblicamente una responsabilità unica per tutti gli episodi.
Le raccomandazioni delle autorità: eliminare gli accessi diretti da Internet
La prima misura indicata dalle autorità riguarda l’individuazione dei controllori accessibili attraverso indirizzi IP pubblici.
Un dispositivo collegato alla rete aziendale non è necessariamente esposto a Internet. Il rischio aumenta quando l’interfaccia utilizzata per modificarne le impostazioni può essere raggiunta direttamente dall’esterno.
Il CERT-FR e il centro nazionale irlandese raccomandano di eliminare l’esposizione pubblica delle interfacce di gestione, mantenendo gli accessi remoti soltanto attraverso reti protette o VPN configurate in modo sicuro.
La VPN consente ai manutentori autorizzati di accedere alle apparecchiature tramite un collegamento protetto. Non elimina automaticamente ogni vulnerabilità del controllore, ma riduce le possibilità di raggiungerlo direttamente dalla rete pubblica.
Tra gli interventi temporanei viene indicata anche la limitazione degli indirizzi IP autorizzati attraverso un firewall. Le autorità precisano però che questa soluzione, da sola, non rappresenta una protezione permanente.
Una seconda verifica riguarda le configurazioni operative. Gli amministratori e i tecnici devono controllare le temperature impostate, gli intervalli di sbrinamento, le modalità di attivazione degli allarmi e gli account che dispongono dei permessi di accesso.
Questi controlli sono particolarmente rilevanti perché un impianto potrebbe apparire regolarmente connesso e funzionante pur avendo subito modifiche indesiderate ai parametri.
La sicurezza informatica dei sistemi di refrigerazione richiede inoltre l’aggiornamento del firmware, la sostituzione delle password predefinite e l’utilizzo delle impostazioni di protezione previste dai produttori.
Per alcuni controllori Danfoss, il CERT-FR raccomanda espressamente l’attivazione della modalità di sicurezza denominata Strict, ove disponibile e applicabile.
Quando un dispositivo risulta già compromesso, la procedura richiede ulteriori precauzioni. Le indicazioni francesi prevedono, a seconda dell’apparecchiatura, il riavvio o il ripristino delle impostazioni di fabbrica, seguito da una nuova configurazione e dalla messa in sicurezza degli accessi.
Il ripristino, tuttavia, non corregge necessariamente la vulnerabilità che ha consentito l’intrusione.
Un controllore obsoleto, privo di aggiornamenti e nuovamente esposto a Internet, può essere compromesso anche dopo un reset completo. Per questo le autorità raccomandano di isolare le apparecchiature non più supportate e valutarne la sostituzione o l’adozione di ulteriori protezioni.
La gestione degli incidenti coinvolge anche manutentori e fornitori
La distribuzione delle responsabilità costituisce un problema operativo per molte imprese.
Il sistema frigorifero può essere di proprietà del punto vendita, mentre la manutenzione viene affidata a un’impresa esterna. L’accesso remoto può essere stato configurato durante l’installazione, successivamente modificato o mantenuto per consentire interventi urgenti.
In queste circostanze è necessario conoscere quali soggetti possiedano credenziali di accesso, quali connessioni siano effettivamente attive e chi sia responsabile degli aggiornamenti.
La sicurezza informatica dei sistemi di refrigerazione richiede quindi un coordinamento tra responsabili informatici, manutentori frigoristi, fornitori delle apparecchiature e operatori incaricati della conservazione delle merci.
Un intervento di isolamento della rete, ad esempio, deve essere organizzato evitando di interrompere senza controllo le funzioni necessarie alla supervisione delle temperature e alla gestione degli allarmi.
Il CERT-FR invita anche a verificare gli aspetti contrattuali e assicurativi prima di interrompere i collegamenti utilizzati dai fornitori dei servizi frigoriferi.
La necessità di coordinamento emerge soprattutto nelle aziende che gestiscono numerosi punti vendita. Un’identica configurazione potrebbe essere stata replicata in più sedi, rendendo opportuno estendere le verifiche anche agli impianti che non hanno ancora manifestato anomalie.
In presenza di una compromissione sospetta, l’intervento dovrebbe comprendere l’isolamento degli accessi esposti, la verifica delle configurazioni, il controllo degli eventuali effetti sulla conservazione dei prodotti e il coinvolgimento delle strutture competenti per la gestione dell’incidente.
ENISA, Europol e reti nazionali: come funziona la risposta europea
La dichiarazione del 4 novembre coinvolge diverse organizzazioni con competenze differenti.
La Commissione europea, attraverso la Direzione generale delle Reti di comunicazione, dei contenuti e delle tecnologie, DG CNECT, partecipa al coordinamento istituzionale. L’ENISA contribuisce al monitoraggio delle minacce e al sostegno delle capacità di risposta degli Stati membri.
Il Centro europeo per la lotta alla criminalità informatica di Europol, noto come EC3, partecipa alla cooperazione relativa agli aspetti criminali degli incidenti.
La rete CSIRTs riunisce invece le strutture nazionali incaricate della risposta tecnica agli incidenti, insieme a CERT-EU. La rete EU-CyCLONe collega le autorità responsabili della gestione delle crisi informatiche a livello nazionale.
Le organizzazioni stanno condividendo informazioni e aggiornamenti per migliorare la conoscenza complessiva degli episodi e favorire interventi coerenti.
L’iniziativa non sostituisce le indagini condotte nei singoli Paesi. Le autorità nazionali rimangono responsabili delle verifiche sugli incidenti che interessano i rispettivi territori, mentre il coordinamento europeo consente di individuare eventuali elementi comuni e diffondere rapidamente gli avvisi tecnici.
La raccolta CNW-2026-05 costituisce uno degli strumenti utilizzati a questo scopo. Comprende riferimenti agli avvisi delle autorità di diversi Stati membri, tra cui Francia, Irlanda, Belgio, Germania, Italia e Svezia.
Per l’Italia viene richiamata una comunicazione dell’Agenzia per la cybersicurezza nazionale dedicata alle misure urgenti di verifica e mitigazione per gli operatori della distribuzione alimentare e della filiera del freddo.
Cyber Resilience Act e NIS2: gli obblighi europei per prodotti e operatori
Gli incidenti si verificano mentre l’Unione europea sta introducendo nuovi obblighi in materia di sicurezza dei prodotti digitali.
La dichiarazione ENISA ricorda che dall’11 settembre 2026 sono entrate in applicazione specifiche disposizioni del Cyber Resilience Act, il regolamento europeo 2024/2847, riguardanti la segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi che incidono sulla sicurezza dei prodotti con elementi digitali.
Gli obblighi interessano i fabbricanti rientranti nel campo di applicazione del regolamento e prevedono l’utilizzo della piattaforma europea di segnalazione dedicata.
Le principali prescrizioni sulla sicurezza dei prodotti digitali diventeranno invece applicabili dall’11 dicembre 2027.
Il regolamento introduce un approccio che richiede di considerare la sicurezza fin dalla progettazione e di garantire adeguato supporto durante il ciclo di vita dei prodotti, compresa la correzione tempestiva delle vulnerabilità.
La distinzione tra le due date è rilevante: gli obblighi di segnalazione già operativi non significano che tutte le prescrizioni tecniche del Cyber Resilience Act siano attualmente applicabili.
Un secondo riferimento è la direttiva NIS2, che impone ai soggetti rientranti nel proprio ambito misure di gestione dei rischi informatici e obblighi di notifica degli incidenti significativi alle autorità competenti.
L’applicazione della NIS2 dipende dal settore, dalle caratteristiche dell’organizzazione e dalle disposizioni nazionali di recepimento. Non ogni esercizio commerciale dotato di frigoriferi connessi ricade automaticamente nel suo campo di applicazione.
La sicurezza informatica dei sistemi di refrigerazione è comunque interessata da entrambe le iniziative normative, perché coinvolge prodotti digitali, manutenzione, gestione dei rischi e possibili interruzioni delle attività economiche.
Il controllo delle temperature resta una responsabilità operativa
Gli incidenti europei hanno mostrato quanto possa essere difficile individuare tempestivamente un’anomalia quando il sistema di supervisione è anche il dispositivo attraverso il quale avviene l’accesso non autorizzato.
Il monitoraggio delle temperature deve quindi essere considerato insieme all’affidabilità degli allarmi, alla verifica delle impostazioni e alle procedure utilizzate in caso di guasto o compromissione informatica.
Una gestione prudente prevede che gli operatori possano accertare le condizioni reali di conservazione delle merci anche quando il sistema remoto presenta anomalie, utilizzando procedure di controllo adeguate alle caratteristiche dell’impianto.
Non è sufficiente verificare che un frigorifero sia acceso o che il controllore risponda ai comandi. Occorre accertare che i parametri siano corretti e che non siano intervenute modifiche non autorizzate.
Le indicazioni diffuse dalle autorità europee attribuiscono particolare attenzione proprio alle impostazioni che regolano le temperature, i cicli di sbrinamento e le notifiche di allarme.
Il problema riguarda anche le aziende che non hanno subito incidenti. Conoscere il numero dei controllori installati, la loro versione firmware, lo stato del supporto del produttore e le connessioni autorizzate permette di individuare esposizioni che altrimenti potrebbero rimanere inosservate.
L’avviso francese contiene un’indicazione particolarmente netta per le apparecchiature giunte alla fine del supporto: il semplice ripristino delle impostazioni non costituisce una soluzione durevole se il dispositivo rimane vulnerabile e raggiungibile da Internet.
È un problema che può richiedere investimenti nella sostituzione dei controllori, nella separazione delle reti e nella revisione dei contratti di manutenzione. Le valutazioni devono essere effettuate tenendo conto della continuità della refrigerazione, perché anche un intervento di sicurezza mal pianificato può interferire con il servizio.
Al 5 novembre 2026, le indagini sugli incidenti europei risultano ancora in corso. La dichiarazione congiunta dell’ENISA non fornisce un bilancio definitivo delle installazioni compromesse né identifica pubblicamente gli autori degli attacchi. Le autorità continuano a raccogliere informazioni attraverso le reti nazionali di risposta, mentre agli operatori viene richiesto di intervenire sulle interfacce esposte e sulle configurazioni non sicure senza attendere la conclusione delle indagini.
